发布者:售前小鑫 | 本文章发表于:2021-05-20
安溪在祖国南方的一个小山村,那里有举世闻名的铁观音茶都,安溪铁观音自古就是“海上丝绸之路”的中国符号。早期,随着泉州港的兴起,安溪乌龙茶作为一种重要商品,通过“海上丝绸之路”走向世界。据史料记载,在宋代,与安溪有贸易关系的国家达58个,遍及今东南亚、西非、北非等地。安溪还有脍炙人口的小吃美食,还是旅游的好去处。
在安溪,人们可以尝到安溪本地特产。有湖头米粉、湖头鸡卷、龙涓大饼、官桥桔红糕......善良热情的安溪人引来许许多多的美食商家入驻,有沙县小吃、兰州拉面、北京炸酱面.....游客们可以大饱口福,因此,人们称安溪为“美食天堂“,在安溪还有一个地方值得了解一下的,接下来让我来给大家介绍下安溪数据中心。
福建•安溪数据中心是向东南沿海地区辐射的重要战略基地,项目位于泉州市安溪县龙门镇中国国际信息技术(福建)产业园内,该园区位于泉州、漳州、厦门黄金三角中轴线的位置,地理位置优越、交通方便、园区配套齐全,是商务部与福建省政府重点合作打造的高新产业园,的入驻将助力园区打造成福建地区首个国内一流绿色数据中心典范。
泉州的EC机房很多客户问,延迟多少,小鑫今天就以安溪高防服务器IP:117.24.13.1为例,从快快网络总部对服务器进行ping来给大家直观看一看,如下:
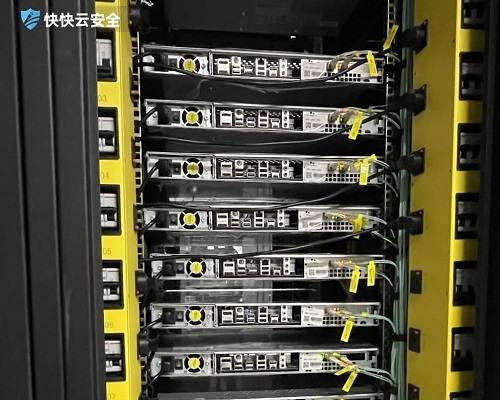
安溪EC数据中心产品推荐:
1、安溪服务器租用
CPU:I9-9900K,内存:32G,硬盘:512Gssd,带宽:50M独享,防护:150G防御,只需:1099元/月(提供7X24小时售后服务支持、接入天擎云防、防黑客入侵快卫士等等增值服务)
2、安溪服务器托管
托管空间:1U,线路:电信骨干网,防御:80G防御,带宽:20M独享,价格:500元/月
如有相关的需求可咨询客服:快快网络-小鑫 QQ:98717255
安溪三线都有什么配置?什么价格?
都说服务器配置要选择性价比高的,所以快快网络的安溪电信服务器会是很好的选择,因为安溪电信服务器在配置方面,有低配也有高配,硬件采用的都是品牌款的,而且还很实惠,性价比非常高,不仅如此,快快网络的安溪三线服务器还具备很多优势,是您建站的选择。 不仅产品好,售后方面也是相对较高的水平,有1V1的售前对接,更有售后团队365*7*24全天候不间断服务。快快网络服务器就找快快网络-小鑫QQ:98717255
安溪电信服务器对于网站业务有什么帮助?
随着网络的高速发展,互联网网站成为人们获取各种信息的重要渠道之一,类似于资讯、新闻、视频、时事等网站业务在市场面上层出不穷。网站业务重点追求网络稳定、信息存储多,这个时候就需要一台优质的服务器作为网站搭建的基础,在这里重点推荐安溪电信服务器。安溪电信服务器对于网站业务主要有以下帮助:1、稳定可靠的服务器环境:安溪电信服务器提供稳定可靠的服务器环境,具备高速的网络连接和可靠的电力供应,可以确保网站的高可用性和持续稳定的运行。2、高性能的服务器硬件:安溪电信服务器采用高性能的服务器硬件,如快速的处理器、大容量的内存和高速的存储设备,可以提供快速响应和高并发处理能力,提升网站的性能和用户体验。3、灵活的扩展性:安溪电信服务器提供灵活的扩展性,可以根据网站业务的需求进行资源的扩展和升级,如增加服务器的数量、调整配置等,以适应网站业务的发展和变化。4、安全稳定的数据存储:安溪电信服务器提供安全稳定的数据存储服务,可以进行数据备份和灾备,确保网站数据的安全性和可靠性。5、专业的技术支持:安溪电信服务器提供专业的技术支持团队,可以及时解决服务器相关的问题和故障,确保网站的正常运行。安溪电信服务器可以为网站业务提供稳定可靠的服务器环境、高性能的硬件支持、灵活的扩展性、安全稳定的数据存储以及专业的技术支持,帮助网站业务实现高可用性、高性能和良好的用户体验。快快网络自营安溪电信机房,是东南规模最大T4级别的可用数据中心,也是快快网络向东南沿海地区辐射的重要战略基地。同时,服务器中会自带快快网络自研的快卫士软件,可防入侵、防暴力破解,很好地保护了主机的安全。
什么是 SSH 协议? SSH 协议的核心本质
在服务器远程管理中,SSH 协议是保障 “数据不被窃听、操作不被篡改” 的关键技术。SSH(Secure Shell,安全外壳协议)是一种通过加密方式实现远程登录、文件传输的网络协议,核心价值是替代传统明文传输的 Telnet 协议,解决远程管理中的数据安全问题。无论是 Linux 服务器运维、云服务器配置,还是跨设备文件传输,SSH 协议都是 IT 人员的 “必备工具”—— 它不仅能实现加密通信,还支持身份认证、端口转发等功能,是远程管理安全与效率的双重保障。本文将解析 SSH 协议的本质,阐述其核心优势、典型应用场景、安全配置要点及使用误区,帮助读者全面掌握这一远程管理核心技术。一、SSH 协议的核心本质SSH 协议并非简单的 “远程连接工具”,而是基于客户端 - 服务器(C/S)架构的 “加密通信与身份认证体系”,本质是 “通过非对称加密 + 对称加密结合,实现安全的远程数据交互”。其通信流程分三步:第一步是 “握手协商”,客户端与服务器确认 SSH 版本、加密算法(如 AES、RSA),建立安全通信通道;第二步是 “身份认证”,支持密码认证或密钥认证(更安全),验证客户端身份合法性;第三步是 “数据传输”,通过协商的加密算法对传输数据加密,确保命令、文件等信息不被窃听或篡改。例如,运维人员用 SSH 连接 Linux 服务器时,输入的命令、服务器返回的结果,都会经过 256 位 AES 加密,即使网络被监听,黑客也无法破解真实内容,安全性远超明文传输的 Telnet 协议。二、SSH 协议的核心优势1.数据传输加密避免远程操作被窃听,保障信息安全。某企业运维人员曾用 Telnet 远程管理服务器,因数据明文传输,账号密码被黑客截获,导致服务器被入侵;改用 SSH 协议后,所有传输数据加密,即使网络被监听,黑客也无法获取敏感信息,同类安全事件归零。2.强身份认证支持多维度认证,降低账号被盗风险。SSH 除传统密码认证外,还支持 SSH 密钥认证(生成公钥 / 私钥对,私钥存本地,公钥存服务器),某开发者用密钥认证登录云服务器,即使密码泄露,黑客因无本地私钥也无法登录,账号安全性提升 10 倍。3.功能扩展性强支持端口转发、隧道代理等附加功能。某员工需访问公司内网数据库,但无直接访问权限,通过 SSH 端口转发(ssh -L 本地端口:内网数据库IP:数据库端口 服务器IP),将内网数据库端口映射到本地,实现安全访问,无需暴露内网数据库到公网。4.跨平台兼容性适配 Windows、Linux、macOS 等多系统,使用灵活。运维人员在 Windows 电脑用 PuTTY、Xshell 连接 Linux 服务器,在 macOS 用终端直接执行ssh 用户名@服务器IP,无需额外配置,跨系统远程管理效率提升 50%,避免因系统差异导致的工具适配问题。三、SSH 协议的典型应用场景1.Linux 服务器远程管理IT 人员管理 Linux/Unix 服务器的核心方式。某云服务商的 100 台 Linux 云服务器,运维人员通过 SSH 协议远程登录,执行top查看系统负载、yum install安装软件、systemctl restart nginx重启服务,无需到机房现场操作,单台服务器管理时间从 1 小时缩短至 10 分钟。2.远程文件传输(SCP/SFTP)替代不安全的 FTP,实现加密文件传输。某开发者需将本地代码上传至服务器,通过 SCP 命令(基于 SSH 协议)scp local_code.tar.gz user@server_ip:/home,1GB 代码文件加密传输仅需 20 秒;若用 FTP 传输,文件易被窃听,代码泄露风险达 60%。3.自动化运维脚本执行通过 SSH 批量执行命令,提升运维效率。某企业用 Ansible 工具,基于 SSH 协议批量管理 50 台服务器,编写 1 个脚本即可完成所有服务器的安全补丁更新,原本需 2 人 1 天的工作,现在 1 人 30 分钟即可完成,且操作日志自动留存,运维规范性大幅提升。4.内网穿透与安全访问通过 SSH 隧道访问内网资源,避免公网暴露。某实验室的科研设备仅能在内网访问,研究人员通过 SSH 隧道(ssh -D 本地端口 服务器IP)建立 SOCKS 代理,在外部网络通过代理访问内网设备,既保障设备安全,又满足远程科研需求。四、SSH 协议的安全配置要点1.禁用 root 直接登录避免 root 账号被暴力破解,降低风险。修改服务器/etc/ssh/sshd_config文件,将PermitRootLogin设为no,新建普通运维账号(如 admin),通过sudo获取管理员权限。某服务器禁用 root 登录后,暴力破解尝试从每天 2000 次降至 50 次,安全等级显著提升。2.改用非默认端口将默认 22 端口改为其他端口(如 2222),减少扫描攻击。修改sshd_config文件中Port 22为Port 2222,重启 SSH 服务后,黑客通过默认 22 端口扫描时无法发现该服务器的 SSH 入口,扫描攻击减少 90%,且不影响正常使用。3.优先使用密钥认证替代密码认证,提升认证安全性。生成 SSH 密钥对(ssh-keygen -t rsa),将公钥上传至服务器~/.ssh/authorized_keys,登录时无需输入密码,直接通过私钥验证。某企业全员改用密钥认证后,因密码泄露导致的服务器入侵事件从每年 5 起降至 0 起。4.限制访问 IP仅允许指定 IP 访问 SSH 服务,缩小攻击范围。通过服务器防火墙(如 firewalld、iptables)或云安全组,设置 “仅允许办公 IP 段访问 SSH 端口”,某公司配置后,非办公 IP 的 SSH 访问请求全部被拦截,即使密钥或密码泄露,黑客也因 IP 不匹配无法登录。随着零信任架构的普及,未来 SSH 协议将与身份管理系统(如 LDAP、OAuth2.0)深度融合,实现 “多因素认证 + 动态权限控制”,进一步提升远程访问安全性;同时,SSH 客户端工具将更智能化,支持自动密钥管理、异常登录告警等功能。实践建议:个人用户优先用密钥认证 + 非默认端口,保障基础安全;企业需制定《SSH 使用规范》,统一配置标准,定期审计 SSH 访问日志;所有用户需避免 “重启用、轻配置” 的误区,记住 “SSH 的安全,在于每一个细节的把控”。
2021-08-26 16:16:11
2021-05-20 17:21:07
2022-01-14 13:49:29
2021-12-10 10:50:52
2022-02-08 11:07:18
2021-05-24 16:54:24
2021-10-20 15:49:34
2021-11-04 17:40:21
2021-08-26 16:16:11
2021-05-20 17:21:07
2022-01-14 13:49:29
2021-12-10 10:50:52
2022-02-08 11:07:18
2021-05-24 16:54:24
2021-10-20 15:49:34
2021-11-04 17:40:21
发布者:售前小鑫 | 本文章发表于:2021-05-20
安溪在祖国南方的一个小山村,那里有举世闻名的铁观音茶都,安溪铁观音自古就是“海上丝绸之路”的中国符号。早期,随着泉州港的兴起,安溪乌龙茶作为一种重要商品,通过“海上丝绸之路”走向世界。据史料记载,在宋代,与安溪有贸易关系的国家达58个,遍及今东南亚、西非、北非等地。安溪还有脍炙人口的小吃美食,还是旅游的好去处。
在安溪,人们可以尝到安溪本地特产。有湖头米粉、湖头鸡卷、龙涓大饼、官桥桔红糕......善良热情的安溪人引来许许多多的美食商家入驻,有沙县小吃、兰州拉面、北京炸酱面.....游客们可以大饱口福,因此,人们称安溪为“美食天堂“,在安溪还有一个地方值得了解一下的,接下来让我来给大家介绍下安溪数据中心。
福建•安溪数据中心是向东南沿海地区辐射的重要战略基地,项目位于泉州市安溪县龙门镇中国国际信息技术(福建)产业园内,该园区位于泉州、漳州、厦门黄金三角中轴线的位置,地理位置优越、交通方便、园区配套齐全,是商务部与福建省政府重点合作打造的高新产业园,的入驻将助力园区打造成福建地区首个国内一流绿色数据中心典范。
泉州的EC机房很多客户问,延迟多少,小鑫今天就以安溪高防服务器IP:117.24.13.1为例,从快快网络总部对服务器进行ping来给大家直观看一看,如下:
安溪EC数据中心产品推荐:
1、安溪服务器租用
CPU:I9-9900K,内存:32G,硬盘:512Gssd,带宽:50M独享,防护:150G防御,只需:1099元/月(提供7X24小时售后服务支持、接入天擎云防、防黑客入侵快卫士等等增值服务)
2、安溪服务器托管
托管空间:1U,线路:电信骨干网,防御:80G防御,带宽:20M独享,价格:500元/月
如有相关的需求可咨询客服:快快网络-小鑫 QQ:98717255
安溪三线都有什么配置?什么价格?
都说服务器配置要选择性价比高的,所以快快网络的安溪电信服务器会是很好的选择,因为安溪电信服务器在配置方面,有低配也有高配,硬件采用的都是品牌款的,而且还很实惠,性价比非常高,不仅如此,快快网络的安溪三线服务器还具备很多优势,是您建站的选择。 不仅产品好,售后方面也是相对较高的水平,有1V1的售前对接,更有售后团队365*7*24全天候不间断服务。快快网络服务器就找快快网络-小鑫QQ:98717255
安溪电信服务器对于网站业务有什么帮助?
随着网络的高速发展,互联网网站成为人们获取各种信息的重要渠道之一,类似于资讯、新闻、视频、时事等网站业务在市场面上层出不穷。网站业务重点追求网络稳定、信息存储多,这个时候就需要一台优质的服务器作为网站搭建的基础,在这里重点推荐安溪电信服务器。安溪电信服务器对于网站业务主要有以下帮助:1、稳定可靠的服务器环境:安溪电信服务器提供稳定可靠的服务器环境,具备高速的网络连接和可靠的电力供应,可以确保网站的高可用性和持续稳定的运行。2、高性能的服务器硬件:安溪电信服务器采用高性能的服务器硬件,如快速的处理器、大容量的内存和高速的存储设备,可以提供快速响应和高并发处理能力,提升网站的性能和用户体验。3、灵活的扩展性:安溪电信服务器提供灵活的扩展性,可以根据网站业务的需求进行资源的扩展和升级,如增加服务器的数量、调整配置等,以适应网站业务的发展和变化。4、安全稳定的数据存储:安溪电信服务器提供安全稳定的数据存储服务,可以进行数据备份和灾备,确保网站数据的安全性和可靠性。5、专业的技术支持:安溪电信服务器提供专业的技术支持团队,可以及时解决服务器相关的问题和故障,确保网站的正常运行。安溪电信服务器可以为网站业务提供稳定可靠的服务器环境、高性能的硬件支持、灵活的扩展性、安全稳定的数据存储以及专业的技术支持,帮助网站业务实现高可用性、高性能和良好的用户体验。快快网络自营安溪电信机房,是东南规模最大T4级别的可用数据中心,也是快快网络向东南沿海地区辐射的重要战略基地。同时,服务器中会自带快快网络自研的快卫士软件,可防入侵、防暴力破解,很好地保护了主机的安全。
什么是 SSH 协议? SSH 协议的核心本质
在服务器远程管理中,SSH 协议是保障 “数据不被窃听、操作不被篡改” 的关键技术。SSH(Secure Shell,安全外壳协议)是一种通过加密方式实现远程登录、文件传输的网络协议,核心价值是替代传统明文传输的 Telnet 协议,解决远程管理中的数据安全问题。无论是 Linux 服务器运维、云服务器配置,还是跨设备文件传输,SSH 协议都是 IT 人员的 “必备工具”—— 它不仅能实现加密通信,还支持身份认证、端口转发等功能,是远程管理安全与效率的双重保障。本文将解析 SSH 协议的本质,阐述其核心优势、典型应用场景、安全配置要点及使用误区,帮助读者全面掌握这一远程管理核心技术。一、SSH 协议的核心本质SSH 协议并非简单的 “远程连接工具”,而是基于客户端 - 服务器(C/S)架构的 “加密通信与身份认证体系”,本质是 “通过非对称加密 + 对称加密结合,实现安全的远程数据交互”。其通信流程分三步:第一步是 “握手协商”,客户端与服务器确认 SSH 版本、加密算法(如 AES、RSA),建立安全通信通道;第二步是 “身份认证”,支持密码认证或密钥认证(更安全),验证客户端身份合法性;第三步是 “数据传输”,通过协商的加密算法对传输数据加密,确保命令、文件等信息不被窃听或篡改。例如,运维人员用 SSH 连接 Linux 服务器时,输入的命令、服务器返回的结果,都会经过 256 位 AES 加密,即使网络被监听,黑客也无法破解真实内容,安全性远超明文传输的 Telnet 协议。二、SSH 协议的核心优势1.数据传输加密避免远程操作被窃听,保障信息安全。某企业运维人员曾用 Telnet 远程管理服务器,因数据明文传输,账号密码被黑客截获,导致服务器被入侵;改用 SSH 协议后,所有传输数据加密,即使网络被监听,黑客也无法获取敏感信息,同类安全事件归零。2.强身份认证支持多维度认证,降低账号被盗风险。SSH 除传统密码认证外,还支持 SSH 密钥认证(生成公钥 / 私钥对,私钥存本地,公钥存服务器),某开发者用密钥认证登录云服务器,即使密码泄露,黑客因无本地私钥也无法登录,账号安全性提升 10 倍。3.功能扩展性强支持端口转发、隧道代理等附加功能。某员工需访问公司内网数据库,但无直接访问权限,通过 SSH 端口转发(ssh -L 本地端口:内网数据库IP:数据库端口 服务器IP),将内网数据库端口映射到本地,实现安全访问,无需暴露内网数据库到公网。4.跨平台兼容性适配 Windows、Linux、macOS 等多系统,使用灵活。运维人员在 Windows 电脑用 PuTTY、Xshell 连接 Linux 服务器,在 macOS 用终端直接执行ssh 用户名@服务器IP,无需额外配置,跨系统远程管理效率提升 50%,避免因系统差异导致的工具适配问题。三、SSH 协议的典型应用场景1.Linux 服务器远程管理IT 人员管理 Linux/Unix 服务器的核心方式。某云服务商的 100 台 Linux 云服务器,运维人员通过 SSH 协议远程登录,执行top查看系统负载、yum install安装软件、systemctl restart nginx重启服务,无需到机房现场操作,单台服务器管理时间从 1 小时缩短至 10 分钟。2.远程文件传输(SCP/SFTP)替代不安全的 FTP,实现加密文件传输。某开发者需将本地代码上传至服务器,通过 SCP 命令(基于 SSH 协议)scp local_code.tar.gz user@server_ip:/home,1GB 代码文件加密传输仅需 20 秒;若用 FTP 传输,文件易被窃听,代码泄露风险达 60%。3.自动化运维脚本执行通过 SSH 批量执行命令,提升运维效率。某企业用 Ansible 工具,基于 SSH 协议批量管理 50 台服务器,编写 1 个脚本即可完成所有服务器的安全补丁更新,原本需 2 人 1 天的工作,现在 1 人 30 分钟即可完成,且操作日志自动留存,运维规范性大幅提升。4.内网穿透与安全访问通过 SSH 隧道访问内网资源,避免公网暴露。某实验室的科研设备仅能在内网访问,研究人员通过 SSH 隧道(ssh -D 本地端口 服务器IP)建立 SOCKS 代理,在外部网络通过代理访问内网设备,既保障设备安全,又满足远程科研需求。四、SSH 协议的安全配置要点1.禁用 root 直接登录避免 root 账号被暴力破解,降低风险。修改服务器/etc/ssh/sshd_config文件,将PermitRootLogin设为no,新建普通运维账号(如 admin),通过sudo获取管理员权限。某服务器禁用 root 登录后,暴力破解尝试从每天 2000 次降至 50 次,安全等级显著提升。2.改用非默认端口将默认 22 端口改为其他端口(如 2222),减少扫描攻击。修改sshd_config文件中Port 22为Port 2222,重启 SSH 服务后,黑客通过默认 22 端口扫描时无法发现该服务器的 SSH 入口,扫描攻击减少 90%,且不影响正常使用。3.优先使用密钥认证替代密码认证,提升认证安全性。生成 SSH 密钥对(ssh-keygen -t rsa),将公钥上传至服务器~/.ssh/authorized_keys,登录时无需输入密码,直接通过私钥验证。某企业全员改用密钥认证后,因密码泄露导致的服务器入侵事件从每年 5 起降至 0 起。4.限制访问 IP仅允许指定 IP 访问 SSH 服务,缩小攻击范围。通过服务器防火墙(如 firewalld、iptables)或云安全组,设置 “仅允许办公 IP 段访问 SSH 端口”,某公司配置后,非办公 IP 的 SSH 访问请求全部被拦截,即使密钥或密码泄露,黑客也因 IP 不匹配无法登录。随着零信任架构的普及,未来 SSH 协议将与身份管理系统(如 LDAP、OAuth2.0)深度融合,实现 “多因素认证 + 动态权限控制”,进一步提升远程访问安全性;同时,SSH 客户端工具将更智能化,支持自动密钥管理、异常登录告警等功能。实践建议:个人用户优先用密钥认证 + 非默认端口,保障基础安全;企业需制定《SSH 使用规范》,统一配置标准,定期审计 SSH 访问日志;所有用户需避免 “重启用、轻配置” 的误区,记住 “SSH 的安全,在于每一个细节的把控”。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110
 云安全相关活动