发布者:售前朵儿 | 本文章发表于:2024-06-13
在当今数字化浪潮中,高并发处理能力已成为衡量一个系统性能的关键指标,尤其是在实时通信、在线游戏、金融交易等对时效性要求极高的应用场景中。当谈及网络传输协议时,用户数据报协议(User Datagram Protocol, UDP)与传输控制协议(Transmission Control Protocol, TCP)是最常被比较的两种技术。本文将深入探讨UDP服务器在面对高并发场景时的表现,分析其优势与局限,帮助开发者和架构师更好地判断:在追求低延迟、高吞吐量的同时,UDP服务器是否为应对大规模并发连接的最优解?
让我们从UDP的基础特性谈起。与TCP的面向连接、可靠传输不同,UDP是一种无连接的、不可靠的协议,它舍弃了确认、重传等机制以换取更轻量级的数据包传输过程。这一特性使得UDP在处理大量并发请求时能够减少网络延迟,特别是在对数据完整性要求不高,但强调实时性的场景下展现出显著优势。UDP服务器是否适合高并发场景?一分钟带你了解。
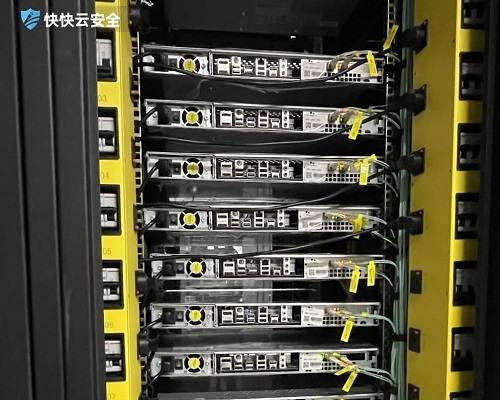
高并发并不等同于简单地增加数据包的发送速率,它还涉及到如何有效管理这些连接、如何确保服务的稳定性和资源的有效分配等问题。接下来,我们将通过实际案例分析,探讨UDP如何通过诸如多播功能、更简单的握手过程等机制来优化高并发处理能力,同时也会揭示在缺乏流量控制和错误恢复机制的情况下,UDP可能面临的挑战与对策。UDP服务器是否适合高并发场景?一分钟带你了解。
本文旨在为读者提供一个全面的视角,深入理解UDP服务器在高并发场景下的适用性,以及如何在设计与实施过程中扬长避短,最终实现系统性能与稳定性的最佳平衡。无论您是正考虑采用UDP来提升服务响应速度,还是对网络协议的选择存有疑问,希望通过本文的探讨,都能为您带来有价值的洞见。
下一篇
UDP协议是什么?UDP协议有什么作用?
UDP协议,即用户数据报协议,是互联网协议中的一种无连接的传输层协议。它在计算机网络中扮演着重要角色,广泛应用于各种需要快速数据传输的场景。它的主要特点是简单、高效,不保证数据的可靠传输,但能够以极低的延迟发送数据。本文将从UDP协议的定义、特点、应用场景以及与其他协议的对比等方面进行详细阐述,帮助读者全面了解UDP协议及其作用。 UDP协议的定义 UDP协议是一种无连接的传输层协议,它允许数据在发送前无需建立连接。与TCP协议不同,UDP不会对数据进行排序、确认或错误检查,因此它的传输速度更快,但可靠性较低。UDP协议的主要功能是将数据封装成数据报(Datagram),然后将其发送到目标地址。每个UDP数据报都包含源端口、目的端口、数据长度和校验和等信息,这些信息足以确保数据能够被正确地发送和接收。 UDP协议的特点 UDP协议具有多个显著特点。它是一种无连接协议,这意味着在数据传输之前,发送方和接收方之间不需要建立连接。这种机制大大减少了传输延迟,提高了数据传输的效率。UDP协议不保证数据的可靠传输,它不会对丢失或损坏的数据进行重传或修复。这种特性使得UDP协议在对实时性要求较高的场景中非常有用,UDP协议的头部信息非常简洁,只有8个字节,这使得它在传输小数据包时具有很高的效率。 UDP协议的应用场景 UDP协议在许多网络应用中都发挥着重要作用。在视频流媒体服务中,UDP协议能够快速传输视频数据,即使偶尔丢失一些数据包,也不会对观看体验产生太大影响。在在线游戏领域,UDP协议的低延迟特性使得玩家能够实时响应游戏中的变化,从而获得更好的游戏体验。UDP协议还广泛应用于VoIP(Voice over Internet Protocol)电话、DNS(Domain Name System)查询和网络监控等领域。 UDP协议与其他协议的对比 与TCP协议相比,UDP协议在多个方面存在显著差异。TCP协议是一种面向连接的协议,它在数据传输之前会建立一个可靠的连接,并通过确认、重传等机制确保数据的完整性和可靠性。这些机制也使得TCP协议的传输延迟相对较高。相比之下,UDP协议的无连接特性和简洁的头部信息使其在传输速度上具有明显优势。尽管UDP协议的可靠性较低,但在一些对实时性要求较高的场景中,这种权衡是值得的。 UDP协议作为一种无连接的传输层协议,在计算机网络中具有重要的地位。它通过快速传输数据报,满足了许多对实时性要求较高的应用场景的需求。UDP协议的无连接特性、简洁的头部信息以及高效的数据传输能力,使其在视频流、在线游戏、VoIP电话等领域得到了广泛应用。虽然UDP协议不保证数据的可靠传输,但在某些场景中,这种权衡是合理的。通过了解UDP协议的定义、特点、应用场景以及与其他协议的对比,我们可以更好地理解它在网络通信中的重要性和作用。
什么是UDP服务器?UDP服务器有哪些优势?
在网络通信场景中,许多业务面临延迟高、资源占用多、连接繁琐的问题。UDP 服务器作为基于 UDP 协议的通信服务载体,以简洁架构、高效传输为核心亮点,无需建立连接即可实现数据交互。本文将明确其定义,从传输效率、资源占用、适配场景等维度拆解核心优势,为需要快速数据传输的业务提供选型参考,助力解决通信效率与成本控制的核心痛点。一、什么是 UDP 服务器?UDP 服务器是基于 UDP 协议构建的网络通信服务,专注于快速数据传输,无需建立连接即可收发数据。其架构简洁,省去连接建立与断开的繁琐流程,适配对实时性要求高的场景。二、UDP 服务器有哪些优势?1. 传输速度更快UDP 服务器无需三次握手建立连接,数据发送延迟极低,能快速完成数据传输。有效解决传统连接型通信中传输滞后的问题,适配实时性需求场景。2. 资源占用更少UDP 服务器架构简洁,无需维护连接状态,对 CPU、内存资源消耗更低。减少服务器硬件投入成本,缓解资源紧张场景下的运行压力。3. 连接流程简化无需复杂的连接建立与断开步骤,数据收发流程直接高效。降低开发与运维复杂度,减少业务部署后的操作成本。4. 多终端适配强支持同时与多个终端进行数据交互,无需为每个连接分配独立资源。轻松应对多设备并发通信需求,提升服务覆盖能力。5. 容错性更灵活数据传输无需确认回复,允许少量数据包丢失,适配非关键数据场景。避免因重传机制导致的效率损耗,保障核心传输需求。6. 部署成本更低简洁的架构设计降低了开发、部署与维护的难度,无需专业复杂的配置。减少人力与时间成本投入,助力业务快速落地。UDP 服务器以 “高效、轻便、低成本” 为核心特质,精准解决了网络通信中延迟高、资源消耗大、连接繁琐的核心问题。其优势覆盖传输效率、资源占用、部署成本等关键维度,为实时通信、多终端交互等场景提供了优质解决方案。对于追求传输速度、注重成本控制的业务而言,UDP 服务器是兼具实用性与性价比的选择。它打破了传统连接型通信的限制,助力业务在高效通信需求下实现降本增效,推动网络服务更贴合实际应用场景。
UDP Flood攻击要怎么防御?
UDP(用户数据报协议)作为一种无连接、不可靠的传输层协议,因无需建立连接即可发送数据的特性,成为网络攻击的常见目标。其中,UDP Flood攻击通过向目标服务器发送海量伪造的 UDP 数据包,消耗服务器带宽和系统资源,最终导致服务瘫痪。本文将系统解析 UDP Flood攻击的技术原理,并从多层防御体系出发,提供可落地的实战防护方案。一、UDP Flood攻击的技术本质与危害UDP 协议的设计初衷是为了满足低延迟、轻量化的数据传输需求(如视频通话、DNS 查询等),但其 “无握手确认”“无流量控制” 的特点被攻击者利用:攻击者无需与目标建立连接,即可通过控制僵尸网络(Botnet)向目标 IP 的特定端口发送大量 UDP 数据包。这类攻击的核心危害体现在两个层面:带宽耗尽:海量 UDP 数据包会占用目标服务器的网络带宽,导致正常用户的请求无法进入服务器,形成 “网络堵塞”。资源耗尽:服务器需花费 CPU 和内存资源处理这些无效数据包(如检查端口、尝试转发或丢弃),当数据包量超过服务器处理极限时,系统会因过载而崩溃。例如,针对 DNS 服务器的 UDP Flood攻击,攻击者会发送大量伪造的 DNS 查询请求,使服务器无法响应正常用户的域名解析需求,最终导致依赖该 DNS 的网站集体 “下线”。二、UDP Flood攻击的典型类型直接UDP Flood攻击攻击者直接向目标服务器的随机端口或特定服务端口(如 53 端口 DNS、161 端口 SNMP)发送海量 UDP 数据包。这些数据包通常包含随机垃圾数据,目的是消耗服务器的带宽和处理资源。由于数据包结构简单,攻击成本低,是最常见的 UDP 攻击形式。反射放大攻击(DRDoS)这是一种更隐蔽的攻击方式:攻击者利用 UDP 协议的 “反射” 特性,将伪造源 IP(目标服务器 IP)的请求发送至存在 “放大效应” 的中间服务器(如 DNS 服务器、NTP 服务器),中间服务器会向伪造的源 IP(目标服务器)返回数倍于请求大小的响应数据。例如,一个 100 字节的 DNS 查询请求可能触发中间服务器返回 1000 字节的响应,攻击流量被放大 10 倍。这种攻击不仅隐蔽性强(攻击者 IP 不直接暴露),还能以较小的成本产生巨大流量,对大型企业服务器威胁极大。碎片UDP Flood攻击攻击者将 UDP 数据包拆分为多个 IP 碎片,使目标服务器在重组碎片时消耗额外的 CPU 和内存资源。若碎片数量过多或存在恶意构造的碎片(如无法重组的碎片),服务器可能因资源耗尽而瘫痪。三、UDP Flood攻击的多层防御体系针对UDP Flood攻击的防御需构建 “检测 - 过滤 - 缓解 - 溯源” 的全流程体系,结合网络层、系统层和应用层的协同防护,实现从被动拦截到主动防御的升级。网络层防御:流量清洗与带宽管理(1)部署 DDoS 高防 IP通过将服务器 IP 替换为高防 IP,使所有流量先经过高防节点的清洗中心。高防系统会基于以下技术过滤恶意流量:流量特征识别:通过分析数据包的源 IP 分布、端口分布、流量速率等特征,识别异常流量(如单一源 IP 短时间内发送大量数据包)。行为分析:正常 UDP 流量具有周期性和稳定性(如 DNS 查询频率),攻击流量则呈现突发、无序的特点,系统可通过机器学习模型区分两者。黑白名单机制:对已知的攻击源 IP 加入黑名单,对核心业务的可信 IP 加入白名单,优先保障正常流量通行。(2)带宽限制与流量整形在路由器或防火墙层面设置 UDP 流量阈值,当某一源 IP 或端口的 UDP 流量超过阈值时,自动限制其速率或暂时封禁。例如,可将 DNS 服务的 UDP 流量限制在正常峰值的 1.5 倍以内,既能应对突发流量,又能阻止攻击流量过载。(3)防御反射放大攻击关闭不必要的 UDP 服务:对于非必要的 UDP 服务(如 NTP、SNMP),及时关闭或限制访问权限,减少中间服务器被利用的可能。限制反射源响应大小:在中间服务器(如 DNS 服务器)上配置响应大小限制,避免返回过大的数据包(如限制 DNS 响应包不超过 512 字节)。验证源 IP 合法性:通过部署反向路径转发(RPFilter)技术,检查数据包的源 IP 是否与路由路径匹配,过滤伪造源 IP 的请求。系统层防御:优化服务器配置(1)限制 UDP 服务端口关闭服务器上不必要的 UDP 服务,仅保留核心业务所需端口(如 DNS 服务仅开放 53 端口),并通过防火墙(如 iptables)限制端口的访问范围。(2)优化内核参数通过调整操作系统内核参数,提升服务器对UDP Flood攻击的抵抗能力:降低 UDP 数据包的队列长度,减少无效数据包的缓存占用(如net.ipv4.udp_mem)。开启 SYN Cookies 防护,避免服务器因处理大量无效 UDP 请求而耗尽连接资源。限制单 IP 的 UDP 连接数和数据包速率(如通过xt_recent模块实现)。(3)使用硬件加速对于高流量服务器,可部署专用的硬件防火墙或网络处理器(NP),利用硬件加速技术快速过滤无效 UDP 数据包,减轻 CPU 的处理压力。UDP Flood攻击的防御是一项 “体系化工程”,需结合网络层的流量清洗、系统层的资源管控、应用层的业务适配,形成多层次防护网。随着攻击技术的升级(如 AI 驱动的动态攻击),防御策略也需持续迭代 —— 通过实时监控、攻防演练和技术创新,在保障业务可用性的同时,将攻击损失降至最低。对于企业而言,除了部署技术手段,还需建立应急响应机制:当遭遇大规模UDP Flood攻击时,能快速切换至备用线路、启动高防资源,并协同运营商进行流量清洗,最大限度缩短服务中断时间。
2024-06-17 04:00:00
2023-02-10 15:29:39
2023-04-10 00:00:00
2021-05-24 17:04:32
2022-03-17 16:07:52
2022-06-10 14:38:16
2022-03-03 16:40:16
2022-07-15 17:06:41
2024-06-17 04:00:00
2023-02-10 15:29:39
2023-04-10 00:00:00
2021-05-24 17:04:32
2022-03-17 16:07:52
2022-06-10 14:38:16
2022-03-03 16:40:16
2022-07-15 17:06:41
发布者:售前朵儿 | 本文章发表于:2024-06-13
在当今数字化浪潮中,高并发处理能力已成为衡量一个系统性能的关键指标,尤其是在实时通信、在线游戏、金融交易等对时效性要求极高的应用场景中。当谈及网络传输协议时,用户数据报协议(User Datagram Protocol, UDP)与传输控制协议(Transmission Control Protocol, TCP)是最常被比较的两种技术。本文将深入探讨UDP服务器在面对高并发场景时的表现,分析其优势与局限,帮助开发者和架构师更好地判断:在追求低延迟、高吞吐量的同时,UDP服务器是否为应对大规模并发连接的最优解?
让我们从UDP的基础特性谈起。与TCP的面向连接、可靠传输不同,UDP是一种无连接的、不可靠的协议,它舍弃了确认、重传等机制以换取更轻量级的数据包传输过程。这一特性使得UDP在处理大量并发请求时能够减少网络延迟,特别是在对数据完整性要求不高,但强调实时性的场景下展现出显著优势。UDP服务器是否适合高并发场景?一分钟带你了解。
高并发并不等同于简单地增加数据包的发送速率,它还涉及到如何有效管理这些连接、如何确保服务的稳定性和资源的有效分配等问题。接下来,我们将通过实际案例分析,探讨UDP如何通过诸如多播功能、更简单的握手过程等机制来优化高并发处理能力,同时也会揭示在缺乏流量控制和错误恢复机制的情况下,UDP可能面临的挑战与对策。UDP服务器是否适合高并发场景?一分钟带你了解。
本文旨在为读者提供一个全面的视角,深入理解UDP服务器在高并发场景下的适用性,以及如何在设计与实施过程中扬长避短,最终实现系统性能与稳定性的最佳平衡。无论您是正考虑采用UDP来提升服务响应速度,还是对网络协议的选择存有疑问,希望通过本文的探讨,都能为您带来有价值的洞见。
下一篇
UDP协议是什么?UDP协议有什么作用?
UDP协议,即用户数据报协议,是互联网协议中的一种无连接的传输层协议。它在计算机网络中扮演着重要角色,广泛应用于各种需要快速数据传输的场景。它的主要特点是简单、高效,不保证数据的可靠传输,但能够以极低的延迟发送数据。本文将从UDP协议的定义、特点、应用场景以及与其他协议的对比等方面进行详细阐述,帮助读者全面了解UDP协议及其作用。 UDP协议的定义 UDP协议是一种无连接的传输层协议,它允许数据在发送前无需建立连接。与TCP协议不同,UDP不会对数据进行排序、确认或错误检查,因此它的传输速度更快,但可靠性较低。UDP协议的主要功能是将数据封装成数据报(Datagram),然后将其发送到目标地址。每个UDP数据报都包含源端口、目的端口、数据长度和校验和等信息,这些信息足以确保数据能够被正确地发送和接收。 UDP协议的特点 UDP协议具有多个显著特点。它是一种无连接协议,这意味着在数据传输之前,发送方和接收方之间不需要建立连接。这种机制大大减少了传输延迟,提高了数据传输的效率。UDP协议不保证数据的可靠传输,它不会对丢失或损坏的数据进行重传或修复。这种特性使得UDP协议在对实时性要求较高的场景中非常有用,UDP协议的头部信息非常简洁,只有8个字节,这使得它在传输小数据包时具有很高的效率。 UDP协议的应用场景 UDP协议在许多网络应用中都发挥着重要作用。在视频流媒体服务中,UDP协议能够快速传输视频数据,即使偶尔丢失一些数据包,也不会对观看体验产生太大影响。在在线游戏领域,UDP协议的低延迟特性使得玩家能够实时响应游戏中的变化,从而获得更好的游戏体验。UDP协议还广泛应用于VoIP(Voice over Internet Protocol)电话、DNS(Domain Name System)查询和网络监控等领域。 UDP协议与其他协议的对比 与TCP协议相比,UDP协议在多个方面存在显著差异。TCP协议是一种面向连接的协议,它在数据传输之前会建立一个可靠的连接,并通过确认、重传等机制确保数据的完整性和可靠性。这些机制也使得TCP协议的传输延迟相对较高。相比之下,UDP协议的无连接特性和简洁的头部信息使其在传输速度上具有明显优势。尽管UDP协议的可靠性较低,但在一些对实时性要求较高的场景中,这种权衡是值得的。 UDP协议作为一种无连接的传输层协议,在计算机网络中具有重要的地位。它通过快速传输数据报,满足了许多对实时性要求较高的应用场景的需求。UDP协议的无连接特性、简洁的头部信息以及高效的数据传输能力,使其在视频流、在线游戏、VoIP电话等领域得到了广泛应用。虽然UDP协议不保证数据的可靠传输,但在某些场景中,这种权衡是合理的。通过了解UDP协议的定义、特点、应用场景以及与其他协议的对比,我们可以更好地理解它在网络通信中的重要性和作用。
什么是UDP服务器?UDP服务器有哪些优势?
在网络通信场景中,许多业务面临延迟高、资源占用多、连接繁琐的问题。UDP 服务器作为基于 UDP 协议的通信服务载体,以简洁架构、高效传输为核心亮点,无需建立连接即可实现数据交互。本文将明确其定义,从传输效率、资源占用、适配场景等维度拆解核心优势,为需要快速数据传输的业务提供选型参考,助力解决通信效率与成本控制的核心痛点。一、什么是 UDP 服务器?UDP 服务器是基于 UDP 协议构建的网络通信服务,专注于快速数据传输,无需建立连接即可收发数据。其架构简洁,省去连接建立与断开的繁琐流程,适配对实时性要求高的场景。二、UDP 服务器有哪些优势?1. 传输速度更快UDP 服务器无需三次握手建立连接,数据发送延迟极低,能快速完成数据传输。有效解决传统连接型通信中传输滞后的问题,适配实时性需求场景。2. 资源占用更少UDP 服务器架构简洁,无需维护连接状态,对 CPU、内存资源消耗更低。减少服务器硬件投入成本,缓解资源紧张场景下的运行压力。3. 连接流程简化无需复杂的连接建立与断开步骤,数据收发流程直接高效。降低开发与运维复杂度,减少业务部署后的操作成本。4. 多终端适配强支持同时与多个终端进行数据交互,无需为每个连接分配独立资源。轻松应对多设备并发通信需求,提升服务覆盖能力。5. 容错性更灵活数据传输无需确认回复,允许少量数据包丢失,适配非关键数据场景。避免因重传机制导致的效率损耗,保障核心传输需求。6. 部署成本更低简洁的架构设计降低了开发、部署与维护的难度,无需专业复杂的配置。减少人力与时间成本投入,助力业务快速落地。UDP 服务器以 “高效、轻便、低成本” 为核心特质,精准解决了网络通信中延迟高、资源消耗大、连接繁琐的核心问题。其优势覆盖传输效率、资源占用、部署成本等关键维度,为实时通信、多终端交互等场景提供了优质解决方案。对于追求传输速度、注重成本控制的业务而言,UDP 服务器是兼具实用性与性价比的选择。它打破了传统连接型通信的限制,助力业务在高效通信需求下实现降本增效,推动网络服务更贴合实际应用场景。
UDP Flood攻击要怎么防御?
UDP(用户数据报协议)作为一种无连接、不可靠的传输层协议,因无需建立连接即可发送数据的特性,成为网络攻击的常见目标。其中,UDP Flood攻击通过向目标服务器发送海量伪造的 UDP 数据包,消耗服务器带宽和系统资源,最终导致服务瘫痪。本文将系统解析 UDP Flood攻击的技术原理,并从多层防御体系出发,提供可落地的实战防护方案。一、UDP Flood攻击的技术本质与危害UDP 协议的设计初衷是为了满足低延迟、轻量化的数据传输需求(如视频通话、DNS 查询等),但其 “无握手确认”“无流量控制” 的特点被攻击者利用:攻击者无需与目标建立连接,即可通过控制僵尸网络(Botnet)向目标 IP 的特定端口发送大量 UDP 数据包。这类攻击的核心危害体现在两个层面:带宽耗尽:海量 UDP 数据包会占用目标服务器的网络带宽,导致正常用户的请求无法进入服务器,形成 “网络堵塞”。资源耗尽:服务器需花费 CPU 和内存资源处理这些无效数据包(如检查端口、尝试转发或丢弃),当数据包量超过服务器处理极限时,系统会因过载而崩溃。例如,针对 DNS 服务器的 UDP Flood攻击,攻击者会发送大量伪造的 DNS 查询请求,使服务器无法响应正常用户的域名解析需求,最终导致依赖该 DNS 的网站集体 “下线”。二、UDP Flood攻击的典型类型直接UDP Flood攻击攻击者直接向目标服务器的随机端口或特定服务端口(如 53 端口 DNS、161 端口 SNMP)发送海量 UDP 数据包。这些数据包通常包含随机垃圾数据,目的是消耗服务器的带宽和处理资源。由于数据包结构简单,攻击成本低,是最常见的 UDP 攻击形式。反射放大攻击(DRDoS)这是一种更隐蔽的攻击方式:攻击者利用 UDP 协议的 “反射” 特性,将伪造源 IP(目标服务器 IP)的请求发送至存在 “放大效应” 的中间服务器(如 DNS 服务器、NTP 服务器),中间服务器会向伪造的源 IP(目标服务器)返回数倍于请求大小的响应数据。例如,一个 100 字节的 DNS 查询请求可能触发中间服务器返回 1000 字节的响应,攻击流量被放大 10 倍。这种攻击不仅隐蔽性强(攻击者 IP 不直接暴露),还能以较小的成本产生巨大流量,对大型企业服务器威胁极大。碎片UDP Flood攻击攻击者将 UDP 数据包拆分为多个 IP 碎片,使目标服务器在重组碎片时消耗额外的 CPU 和内存资源。若碎片数量过多或存在恶意构造的碎片(如无法重组的碎片),服务器可能因资源耗尽而瘫痪。三、UDP Flood攻击的多层防御体系针对UDP Flood攻击的防御需构建 “检测 - 过滤 - 缓解 - 溯源” 的全流程体系,结合网络层、系统层和应用层的协同防护,实现从被动拦截到主动防御的升级。网络层防御:流量清洗与带宽管理(1)部署 DDoS 高防 IP通过将服务器 IP 替换为高防 IP,使所有流量先经过高防节点的清洗中心。高防系统会基于以下技术过滤恶意流量:流量特征识别:通过分析数据包的源 IP 分布、端口分布、流量速率等特征,识别异常流量(如单一源 IP 短时间内发送大量数据包)。行为分析:正常 UDP 流量具有周期性和稳定性(如 DNS 查询频率),攻击流量则呈现突发、无序的特点,系统可通过机器学习模型区分两者。黑白名单机制:对已知的攻击源 IP 加入黑名单,对核心业务的可信 IP 加入白名单,优先保障正常流量通行。(2)带宽限制与流量整形在路由器或防火墙层面设置 UDP 流量阈值,当某一源 IP 或端口的 UDP 流量超过阈值时,自动限制其速率或暂时封禁。例如,可将 DNS 服务的 UDP 流量限制在正常峰值的 1.5 倍以内,既能应对突发流量,又能阻止攻击流量过载。(3)防御反射放大攻击关闭不必要的 UDP 服务:对于非必要的 UDP 服务(如 NTP、SNMP),及时关闭或限制访问权限,减少中间服务器被利用的可能。限制反射源响应大小:在中间服务器(如 DNS 服务器)上配置响应大小限制,避免返回过大的数据包(如限制 DNS 响应包不超过 512 字节)。验证源 IP 合法性:通过部署反向路径转发(RPFilter)技术,检查数据包的源 IP 是否与路由路径匹配,过滤伪造源 IP 的请求。系统层防御:优化服务器配置(1)限制 UDP 服务端口关闭服务器上不必要的 UDP 服务,仅保留核心业务所需端口(如 DNS 服务仅开放 53 端口),并通过防火墙(如 iptables)限制端口的访问范围。(2)优化内核参数通过调整操作系统内核参数,提升服务器对UDP Flood攻击的抵抗能力:降低 UDP 数据包的队列长度,减少无效数据包的缓存占用(如net.ipv4.udp_mem)。开启 SYN Cookies 防护,避免服务器因处理大量无效 UDP 请求而耗尽连接资源。限制单 IP 的 UDP 连接数和数据包速率(如通过xt_recent模块实现)。(3)使用硬件加速对于高流量服务器,可部署专用的硬件防火墙或网络处理器(NP),利用硬件加速技术快速过滤无效 UDP 数据包,减轻 CPU 的处理压力。UDP Flood攻击的防御是一项 “体系化工程”,需结合网络层的流量清洗、系统层的资源管控、应用层的业务适配,形成多层次防护网。随着攻击技术的升级(如 AI 驱动的动态攻击),防御策略也需持续迭代 —— 通过实时监控、攻防演练和技术创新,在保障业务可用性的同时,将攻击损失降至最低。对于企业而言,除了部署技术手段,还需建立应急响应机制:当遭遇大规模UDP Flood攻击时,能快速切换至备用线路、启动高防资源,并协同运营商进行流量清洗,最大限度缩短服务中断时间。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110
 云安全相关活动