发布者:售前轩轩 | 本文章发表于:2023-07-24
服务器的网络带宽是指服务器与外部网络之间的数据传输速率,它是服务器性能中的一个重要指标。网络带宽的大小取决于多个因素,本文将探讨影响服务器网络带宽的主要因素。
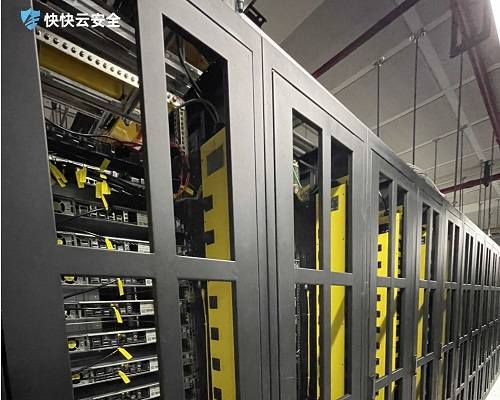
服务器的物理连接速度是决定网络带宽的重要因素之一。服务器与网络设备之间的物理连接方式和速率对网络带宽有直接影响。常见的物理连接方式包括以太网、光纤通信等,不同的连接方式会对网络带宽产生不同的限制。
网络设备的性能和配置也对网络带宽起着决定性的作用。路由器、交换机、防火墙等网络设备的性能和配置水平会对网络带宽产生影响。设备的处理能力、缓冲区大小、端口速率等都会成为限制网络带宽的因素。
服务器的处理能力和性能也会影响网络带宽的大小。当服务器的处理能力有限或者配置不足时,可能无法充分利用网络带宽,从而导致网络传输速率下降。服务器的处理器、内存和硬盘等硬件设备的性能以及操作系统和应用程序的优化程度都会对网络带宽产生影响。
网络拓扑结构和网络拥挤程度也会影响服务器的网络带宽。在复杂的网络拓扑结构中,数据传输可能需要经过多个设备的中转,从而增加了传输的时延和损失,降低了网络带宽。此外,当网络中同时存在大量的数据传输请求时,网络拥塞的发生会导致网络带宽的下降
网络服务提供商(ISP)也会对服务器的网络带宽产生影响。ISP向服务器提供的网络带宽可能是有限的,服务器所能达到的网络带宽也会受到ISP的限制。因此,服务器的网络带宽不仅取决于服务器本身的性能和配置,还受到ISP提供的带宽限制。
服务器的网络带宽受多个因素的影响,包括服务器的物理连接速度、网络设备的性能和配置、服务器的处理能力和性能、网络拓扑结构和拥挤程度,以及网络服务提供商所提供的带宽。了解和优化这些因素,可以有效提升服务器的网络带宽,提高数据传输的速率和效率。对于互联网IDC厂商和企业来说,提高服务器网络带宽的能力是保证网络服务质量和用户体验的关键之一。
上一篇
下一篇
漏扫是什么 企业网络安全漏洞扫描作用及选择指南
很多企业搭建网络安全防护体系时经常听到漏扫这个概念,不少运维人员对漏扫的实际作用、适用场景还存在模糊认知。搞清楚漏扫的核心价值和部署方法,能帮企业提前排查系统、网站、服务器存在的安全隐患,大幅降低被黑客入侵、数据泄露的风险,是企业搭建完整安全防护体系不可缺少的基础环节。 漏扫是什么? 漏扫就是漏洞扫描的简称,属于网络安全防护的基础服务之一,主要是通过技术手段主动扫描服务器、网站、应用系统、终端设备的安全漏洞。扫描范围包含系统配置漏洞、代码漏洞、未修补的补丁、弱口令等各类可能被黑客利用的风险点,能做到提前发现隐患而不是等被攻击后再补救。 漏扫有啥用? 定期做漏扫能第一时间发现业务系统潜藏的安全风险,赶在黑客利用漏洞发起攻击之前完成修复,从根源上降低DDoS攻击、数据爬取、数据泄露等安全事件的发生概率。合规要求较高的行业比如金融、电商、游戏,漏扫也是满足等保测评要求的必备环节,能帮企业顺利通过相关安全资质审核。做完漏扫之后一般会输出完整的风险报告,标注每个漏洞的风险等级和修复建议,运维人员可以直接对照处理,不用自己花大量时间排查问题。 漏扫怎么选? 选择漏扫服务可以看扫描的全面性,能不能覆盖企业所有的业务场景,不管是云服务器、线下物理机还是web应用、小程序都能完成扫描。还要看配套的服务能力,有没有专业的安全人员提供后续的修复指导,而不是只扔一份报告就结束服务。可以优先选择有正规安全资质的服务商,服务稳定性和后续支持都会更有保障,搭配WAF应用防火墙、快卫士终端安全等产品可以形成从风险发现到主动防护的完整闭环,有相关需求可以自行查看对应产品的详细功能介绍。 漏扫作为性价比极高的前置安全防护手段,花很少的成本就能帮企业规避大量潜在的安全损失,不管是刚起步的中小团队还是有一定规模的成熟企业,都建议把定期漏扫加入日常的运维安全流程里,提前筑牢安全防线才能避免后续出现更严重的安全事故。
网络安全是什么专业 学习内容及就业方向详解
很多高三学生填报志愿、想跨行转岗的职场人,都会好奇网络安全相关专业的具体定位,这个专业属于计算机大类下的核心细分方向,聚焦各类网络场景下的信息防护、风险排查、攻击应对等核心技能,适配当下数字化转型过程中全行业对安全人才的海量需求,不管是打算报考还是想要转行学习,都可以提前理清对应的学习方向、就业路径,提前做好规划少走弯路。 网络安全学什么? 核心课程涵盖计算机基础、编程原理、网络架构、密码学、渗透测试、漏洞修复等内容,实操占比不低,很多院校会配套模拟攻防环境供学生练习。除了技术类内容,也会涉及网络安全相关的法律法规、合规管理等知识,适配不同岗位的实际需求。 就业方向有哪些? 对口岗位非常多元,互联网大厂、金融机构、政企单位、安全厂商都有大量需求,常见的岗位有安全运维工程师、渗透测试工程师、等保测评师、安全顾问等。如果技术能力足够,也可以进入护网团队、应急响应团队等核心技术部门,薪资水平普遍高于传统IT类岗位。 日常工作中会经常接触到各类主流安全防护产品,比如WAF应用防火墙、DDoS攻击防护系统、终端安全管理工具等,想提前了解行业主流产品的功能和应用场景,可以去专业云安全厂商的相关页面查看详细功能说明和应用案例。 报考门槛高吗? 统招报考的话,普遍要求选择物理、技术类科目,对数学、逻辑思维能力有一定要求,分数达到对应院校计算机类专业的投档线即可。如果是跨专业学习,只要有一定的计算机基础,愿意花时间练实操,也能顺利入行,没有太高的门槛限制。 部分院校会在招生时加试计算机相关的基础内容,提前做些基础准备就能轻松应对,没有基础的学生也可以入学后从零开始系统性学习。 当下数字经济高速发展,各行业对网络安全人才的缺口还在持续扩大,不管是志愿填报还是转行学习,选择这个赛道都能获得不错的发展空间。提前理清学习路径和行业实际需求,就能更高效地进入对应领域发挥个人价值。
网络安全标准是什么 企业合规防护落地参考指南
数字化转型过程中,不少企业都会遇到合规审核的问题,很多人搞不清楚不同场景下要对照什么规范调整安全体系,摸透网络安全标准的核心内容,既能帮企业规避监管处罚的风险,也能搭建更完善的安全防线,减少数据泄露、恶意攻击等安全事件带来的业务损失,不管是中小商家还是中大型企业,都有必要了解自身所属领域的适用标准。 网络安全标准有哪些? 网络安全标准覆盖多个维度,常见的有网络安全等级保护标准、数据安全管理规范、不同行业的专属安全要求等类别,不同规模、不同行业的企业适用的标准细则有明显差异。 比如金融、医疗、教育等涉及大量用户敏感数据的行业,对应的安全合规要求会比普通零售类企业严格很多,需要定期做安全审计和渗透测试。 等级保护一共分为五个级别,大部分普通企业只要满足二级等保要求即可,涉及公共服务、关键信息基础设施的企业则需要达到三级甚至更高等级的等保要求。 怎么落地网络安全标准? 落地网络安全标准之前,可以先对照自身所属行业和业务规模,梳理清楚需要满足的最低合规要求,再逐步完善自身的防护体系,不用一开始就盲目采购高价的安全产品。 基础防护阶段可以先部署DDoS防护、WAF应用防火墙等常规安全产品,覆盖常见的外部攻击风险,敏感数据的存储和传输环节也要做全链路加密处理,同时定期开展全员安全意识培训,减少内部人为操作带来的安全隐患。 完成基础部署之后还要定期做合规测评,排查现有防护体系的漏洞,及时调整防护策略,避免出现标准更新之后防护体系跟不上要求的情况。有需要适配符合合规要求的安全产品的朋友,可以去快快网络平台查找对应的解决方案,适配不同行业的合规要求。 贴合自身业务需求对照网络安全标准做防护调整,不仅能满足监管的合规要求,也能给企业的长期稳定运营加上一层可靠的安全屏障,避免因为突发安全事件造成不必要的口碑和经济损失。日常运营中也可以多关注监管部门发布的标准更新通知,提前做好防护体系的调整准备,减少后续合规整改的成本。
2023-07-18 00:00:00
2023-04-18 00:00:00
2023-04-11 00:00:00
2023-08-10 00:00:00
2024-02-25 00:00:00
2023-07-11 00:00:00
2023-03-28 00:00:00
2023-04-20 00:00:00
2023-07-18 00:00:00
2023-04-18 00:00:00
2023-04-11 00:00:00
2023-08-10 00:00:00
2024-02-25 00:00:00
2023-07-11 00:00:00
2023-03-28 00:00:00
2023-04-20 00:00:00
发布者:售前轩轩 | 本文章发表于:2023-07-24
服务器的网络带宽是指服务器与外部网络之间的数据传输速率,它是服务器性能中的一个重要指标。网络带宽的大小取决于多个因素,本文将探讨影响服务器网络带宽的主要因素。
服务器的物理连接速度是决定网络带宽的重要因素之一。服务器与网络设备之间的物理连接方式和速率对网络带宽有直接影响。常见的物理连接方式包括以太网、光纤通信等,不同的连接方式会对网络带宽产生不同的限制。
网络设备的性能和配置也对网络带宽起着决定性的作用。路由器、交换机、防火墙等网络设备的性能和配置水平会对网络带宽产生影响。设备的处理能力、缓冲区大小、端口速率等都会成为限制网络带宽的因素。
服务器的处理能力和性能也会影响网络带宽的大小。当服务器的处理能力有限或者配置不足时,可能无法充分利用网络带宽,从而导致网络传输速率下降。服务器的处理器、内存和硬盘等硬件设备的性能以及操作系统和应用程序的优化程度都会对网络带宽产生影响。
网络拓扑结构和网络拥挤程度也会影响服务器的网络带宽。在复杂的网络拓扑结构中,数据传输可能需要经过多个设备的中转,从而增加了传输的时延和损失,降低了网络带宽。此外,当网络中同时存在大量的数据传输请求时,网络拥塞的发生会导致网络带宽的下降
网络服务提供商(ISP)也会对服务器的网络带宽产生影响。ISP向服务器提供的网络带宽可能是有限的,服务器所能达到的网络带宽也会受到ISP的限制。因此,服务器的网络带宽不仅取决于服务器本身的性能和配置,还受到ISP提供的带宽限制。
服务器的网络带宽受多个因素的影响,包括服务器的物理连接速度、网络设备的性能和配置、服务器的处理能力和性能、网络拓扑结构和拥挤程度,以及网络服务提供商所提供的带宽。了解和优化这些因素,可以有效提升服务器的网络带宽,提高数据传输的速率和效率。对于互联网IDC厂商和企业来说,提高服务器网络带宽的能力是保证网络服务质量和用户体验的关键之一。
上一篇
下一篇
漏扫是什么 企业网络安全漏洞扫描作用及选择指南
很多企业搭建网络安全防护体系时经常听到漏扫这个概念,不少运维人员对漏扫的实际作用、适用场景还存在模糊认知。搞清楚漏扫的核心价值和部署方法,能帮企业提前排查系统、网站、服务器存在的安全隐患,大幅降低被黑客入侵、数据泄露的风险,是企业搭建完整安全防护体系不可缺少的基础环节。 漏扫是什么? 漏扫就是漏洞扫描的简称,属于网络安全防护的基础服务之一,主要是通过技术手段主动扫描服务器、网站、应用系统、终端设备的安全漏洞。扫描范围包含系统配置漏洞、代码漏洞、未修补的补丁、弱口令等各类可能被黑客利用的风险点,能做到提前发现隐患而不是等被攻击后再补救。 漏扫有啥用? 定期做漏扫能第一时间发现业务系统潜藏的安全风险,赶在黑客利用漏洞发起攻击之前完成修复,从根源上降低DDoS攻击、数据爬取、数据泄露等安全事件的发生概率。合规要求较高的行业比如金融、电商、游戏,漏扫也是满足等保测评要求的必备环节,能帮企业顺利通过相关安全资质审核。做完漏扫之后一般会输出完整的风险报告,标注每个漏洞的风险等级和修复建议,运维人员可以直接对照处理,不用自己花大量时间排查问题。 漏扫怎么选? 选择漏扫服务可以看扫描的全面性,能不能覆盖企业所有的业务场景,不管是云服务器、线下物理机还是web应用、小程序都能完成扫描。还要看配套的服务能力,有没有专业的安全人员提供后续的修复指导,而不是只扔一份报告就结束服务。可以优先选择有正规安全资质的服务商,服务稳定性和后续支持都会更有保障,搭配WAF应用防火墙、快卫士终端安全等产品可以形成从风险发现到主动防护的完整闭环,有相关需求可以自行查看对应产品的详细功能介绍。 漏扫作为性价比极高的前置安全防护手段,花很少的成本就能帮企业规避大量潜在的安全损失,不管是刚起步的中小团队还是有一定规模的成熟企业,都建议把定期漏扫加入日常的运维安全流程里,提前筑牢安全防线才能避免后续出现更严重的安全事故。
网络安全是什么专业 学习内容及就业方向详解
很多高三学生填报志愿、想跨行转岗的职场人,都会好奇网络安全相关专业的具体定位,这个专业属于计算机大类下的核心细分方向,聚焦各类网络场景下的信息防护、风险排查、攻击应对等核心技能,适配当下数字化转型过程中全行业对安全人才的海量需求,不管是打算报考还是想要转行学习,都可以提前理清对应的学习方向、就业路径,提前做好规划少走弯路。 网络安全学什么? 核心课程涵盖计算机基础、编程原理、网络架构、密码学、渗透测试、漏洞修复等内容,实操占比不低,很多院校会配套模拟攻防环境供学生练习。除了技术类内容,也会涉及网络安全相关的法律法规、合规管理等知识,适配不同岗位的实际需求。 就业方向有哪些? 对口岗位非常多元,互联网大厂、金融机构、政企单位、安全厂商都有大量需求,常见的岗位有安全运维工程师、渗透测试工程师、等保测评师、安全顾问等。如果技术能力足够,也可以进入护网团队、应急响应团队等核心技术部门,薪资水平普遍高于传统IT类岗位。 日常工作中会经常接触到各类主流安全防护产品,比如WAF应用防火墙、DDoS攻击防护系统、终端安全管理工具等,想提前了解行业主流产品的功能和应用场景,可以去专业云安全厂商的相关页面查看详细功能说明和应用案例。 报考门槛高吗? 统招报考的话,普遍要求选择物理、技术类科目,对数学、逻辑思维能力有一定要求,分数达到对应院校计算机类专业的投档线即可。如果是跨专业学习,只要有一定的计算机基础,愿意花时间练实操,也能顺利入行,没有太高的门槛限制。 部分院校会在招生时加试计算机相关的基础内容,提前做些基础准备就能轻松应对,没有基础的学生也可以入学后从零开始系统性学习。 当下数字经济高速发展,各行业对网络安全人才的缺口还在持续扩大,不管是志愿填报还是转行学习,选择这个赛道都能获得不错的发展空间。提前理清学习路径和行业实际需求,就能更高效地进入对应领域发挥个人价值。
网络安全标准是什么 企业合规防护落地参考指南
数字化转型过程中,不少企业都会遇到合规审核的问题,很多人搞不清楚不同场景下要对照什么规范调整安全体系,摸透网络安全标准的核心内容,既能帮企业规避监管处罚的风险,也能搭建更完善的安全防线,减少数据泄露、恶意攻击等安全事件带来的业务损失,不管是中小商家还是中大型企业,都有必要了解自身所属领域的适用标准。 网络安全标准有哪些? 网络安全标准覆盖多个维度,常见的有网络安全等级保护标准、数据安全管理规范、不同行业的专属安全要求等类别,不同规模、不同行业的企业适用的标准细则有明显差异。 比如金融、医疗、教育等涉及大量用户敏感数据的行业,对应的安全合规要求会比普通零售类企业严格很多,需要定期做安全审计和渗透测试。 等级保护一共分为五个级别,大部分普通企业只要满足二级等保要求即可,涉及公共服务、关键信息基础设施的企业则需要达到三级甚至更高等级的等保要求。 怎么落地网络安全标准? 落地网络安全标准之前,可以先对照自身所属行业和业务规模,梳理清楚需要满足的最低合规要求,再逐步完善自身的防护体系,不用一开始就盲目采购高价的安全产品。 基础防护阶段可以先部署DDoS防护、WAF应用防火墙等常规安全产品,覆盖常见的外部攻击风险,敏感数据的存储和传输环节也要做全链路加密处理,同时定期开展全员安全意识培训,减少内部人为操作带来的安全隐患。 完成基础部署之后还要定期做合规测评,排查现有防护体系的漏洞,及时调整防护策略,避免出现标准更新之后防护体系跟不上要求的情况。有需要适配符合合规要求的安全产品的朋友,可以去快快网络平台查找对应的解决方案,适配不同行业的合规要求。 贴合自身业务需求对照网络安全标准做防护调整,不仅能满足监管的合规要求,也能给企业的长期稳定运营加上一层可靠的安全屏障,避免因为突发安全事件造成不必要的口碑和经济损失。日常运营中也可以多关注监管部门发布的标准更新通知,提前做好防护体系的调整准备,减少后续合规整改的成本。
查看更多文章 > 最新活动

 闽公网安备 35020302000839号
公安机关联网备案号 35020301000110
 云安全相关活动